Por que uma comunidade de IA importa, e o que o mercado vai cobrar de nós
Passei décadas vendo tecnologias chegarem às empresas: automação bancária, sistemas integrados, transformação digital. Nenhuma se espalhou na velocidade da inteligência artificial. Em poucos meses, uma ferramenta muda de nome, ganha novos recursos e cria riscos que ontem não existiam.
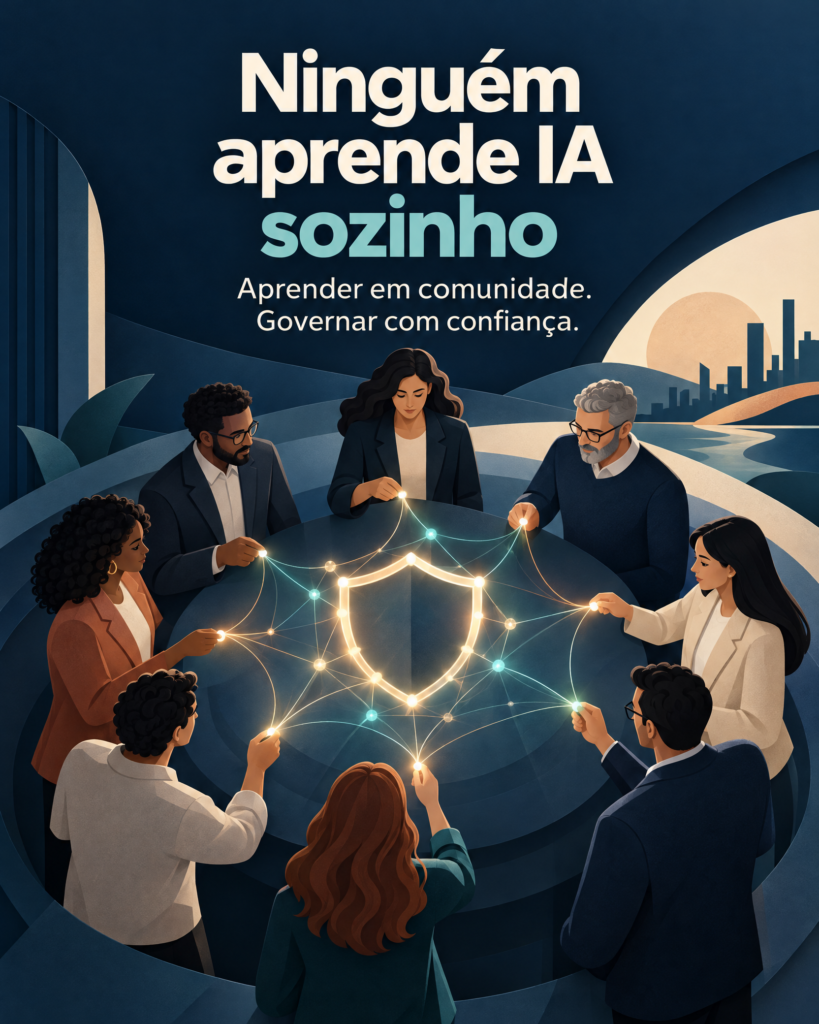
Nenhum profissional, e nenhuma empresa, consegue acompanhar isso isolado. É por isso que uma comunidade de IA importa. Ela troca experiência real, mostra o que funcionou e o que deu errado, e poupa o tempo de quem ainda vai errar. Ali, o gerente de RH conversa com o engenheiro, o jurídico com a segurança, e o iniciante aprende com quem já passou pelo problema.
O que o mercado vai esperar de profissionais e empresas
No curto prazo (12 a 18 meses), a pergunta deixa de ser “vocês usam IA?” e passa a ser “como vocês governam o uso de IA?”. Espero ver:
- Profissionais de todas as áreas, não só de tecnologia, com letramento básico em IA: saber o que ela faz bem, onde erra e quais dados nunca devem ser inseridos nela.
- Empresas organizando o que já existe: inventário de ferramentas, política de uso aceitável e responsáveis definidos. Muita IA entra na organização sem ninguém ter decidido isso, pelo famoso “uso paralelo”.
- Clientes e parceiros incluindo perguntas sobre IA em questionários de fornecedores e em contratos.
No médio prazo (2 a 4 anos), a IA sai do piloto e entra nos processos centrais. O diferencial passa a ser:
- Profissionais que combinam conhecimento do negócio com domínio de IA, e que sabem questionar o resultado de um modelo.
- Empresas que conseguem provar, com evidências, que a IA que usam é confiável. Confiança deixa de ser discurso e vira documento auditável.
Segurança, risco e conformidade: onde estão as ISOs
Duas normas conversam entre si e vão aparecer cada vez mais nas conversas comerciais.
ISO/IEC 27001, de segurança da informação, já é conhecida. A IA aumenta o que ela precisa proteger: dados enviados a modelos, vazamento por ferramentas externas, ataques a prompts e dependência de fornecedores. Quem já tem um sistema de gestão da segurança sólido parte na frente.
ISO/IEC 42001, publicada no fim de 2023, é a primeira norma de certificação para um sistema de gestão de IA. Ela exige que a organização defina responsabilidades, avalie riscos e impactos, controle o ciclo de vida dos sistemas e melhore continuamente. Na prática, responde à pergunta que clientes, reguladores e conselhos vão fazer: “quem responde pela IA aqui, e como vocês sabem que ela é segura e justa?”
O contexto regulatório empurra na mesma direção. A União Europeia já tem uma lei específica para IA, em implantação gradual, e o Brasil discute o seu marco legal, além de a LGPD já se aplicar a muitos usos de IA. Mesmo antes de qualquer obrigação, empresas que atendem clientes grandes e exportadores sentirão a pressão primeiro.
Minha expectativa é que, nos próximos anos, a 42001 faça o papel que a 27001 fez na última década: de diferencial, passa a requisito de contratação em setores regulados e cadeias de grandes empresas. Quem se preparar cedo ganha tempo e credibilidade.
O que fazer agora
- Mapeie as ferramentas de IA em uso, inclusive as que ninguém formalizou.
- Defina uma política simples e comunicada: o que pode e o que não pode ser feito.
- Nomeie responsáveis, entre eles um representante de TI, segurança, jurídico e RH.
- Aproveite o que a 27001 já entrega e acrescente os controles específicos de IA.
- Participe de uma comunidade. É onde você descobre o que os outros já aprenderam, antes de pagar o preço.
A próxima transformação já começou. Quem a atravessa em comunidade chega mais longe, e mais seguro.